Domain schimmelpilzsanierung24.de kaufen?
Wir ziehen mit dem Projekt
schimmelpilzsanierung24.de um.
Sind Sie am Kauf der Domain
schimmelpilzsanierung24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schimmelpilzsanierung24.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie kann man Schimmelpilz effektiv und nachhaltig aus Wohnräumen entfernen? Gibt es umweltfreundliche Methoden zur Schimmelpilzsanierung?
Schimmelpilz kann effektiv und nachhaltig aus Wohnräumen entfernt werden, indem man die Ursache des Schimmels beseitigt, befallene Materialien entfernt und den Raum gründlich reinigt. Umweltfreundliche Methoden zur Schimmelpilzsanierung umfassen den Einsatz von natürlichen Reinigungsmitteln wie Essig oder Natron, sowie die Verwendung von Luftreinigern und Luftentfeuchtern. Es ist wichtig, regelmäßig zu lüften, die Luftfeuchtigkeit niedrig zu halten und eventuelle Feuchtigkeitsprobleme schnell zu beheben, um Schimmelbildung vorzubeugen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
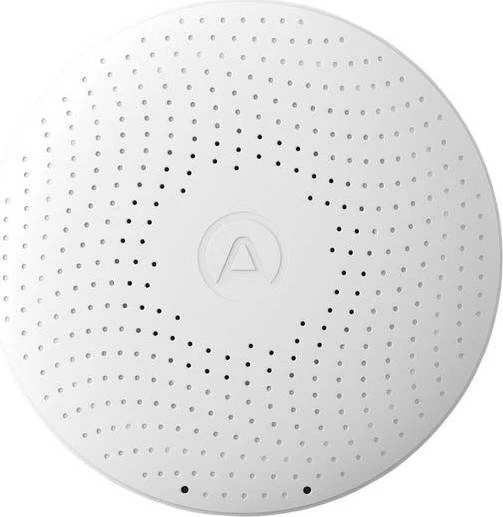
Airthings Wave plus - Sensor für Luftqualität, Radon, Feuchtigkeit, Temperatur, VOC, CO2 und DruckLuftqualitätsmesser - Detektion von Temperatur, Feuchtigkeit, Luftdruck, TVOCs (flüchtige Stoffe), Radon, CO₂ (Kohlendioxid), Messbereich von 400 bis 5000 ppm, odchylka 30 ppm, Temperaturmessung mit der Genauigkeit von 0,1 °C, Feuchtigkeitsmessung mit der Genauigkeit von 1 %, Batterie-Stromversorgung, optische Signalisierung, Benachrichtigung per Push-Benachrichtigung, Anzeige des Batteriestands, Material der Abdeckung Plastik, Betriebstemperatur von 4 bis 40 °C, Betriebsfeuchtigkeit bis 85 %, Lieferumfang: Batterie und Montageset, selbständige Funktionseinheit zentrale Einheit für die Funktionalität erforderlich, Anwendung in englischer Sprache, kompatibel mit Android und iOS Der Detektor Airthings Wave Plus überwacht die Luftqualität von Innenräumen kontinuierlich. Mit dem Gerät lassen sich negative gesundheitliche Auswirkungen durch belastete Luft minimieren, wodurch Kra289,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Schimmelpilz effektiv und sicher sanieren, um die Gesundheit der Bewohner zu schützen? Welche Maßnahmen sind bei der Schimmelpilzsanierung besonders zu beachten?
Schimmelpilz sollte durch Fachleute entfernt werden, um eine sichere und effektive Sanierung zu gewährleisten. Während der Sanierung müssen geeignete Schutzmaßnahmen wie Atemschutzmasken und Handschuhe getragen werden. Zudem ist es wichtig, die Ursache für den Schimmelpilzbefall zu identifizieren und zu beseitigen, um ein erneutes Auftreten zu verhindern. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
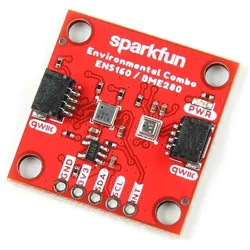
SparkFun ENS160/BME280 Umwelt-Kombisensor, Luftqualität, Druck, Feuchtigkeit, Temperatur, I2C, Qwiic, Entwicklungsboard + KitDer SparkFun ENS160/BME280 Umwelt-Kombisensor ist ein vielseitiges Entwicklungsboard, das eine umfassende Lösung zur Messung der atmosphärischen Qualität bietet. Ausgestattet mit den hochmodernen ENS160- und BME280-ICs, erfasst dieser Sensor eine Vielzahl von Umweltdaten, darunter den Luftqualitätsindex (AQI), flüchtige organische Verbindungen (TVOCs), äquivalente CO2-Werte (eCO2), Luftdruck, Feuchtigkeit und Temperatur. Die Kommunikation erfolgt über das benutzerfreundliche I2C-Protokoll, was die Integration in verschiedene Projekte erleichtert. Mit zwei Qwiic-fähigen Anschlüssen und einer kompakten Bauweise ist der Sensor ideal für den Einsatz in Prototypen und DIY-Projekten. Die präzisen Messwerte und die einfache Handhabung machen ihn zu einem wertvollen Werkzeug für Entwickler und Technikbegeisterte. - Umfassende Messung von Luftqualität, Druck, Feuchtigkeit und Temperatur - Einfache Integration über I2C mit Qwiic-Anschlüssen - Hohe Genauigkeit bei Temperatur und Feuchtigkeit - Breiter Temperatur- und Feuchtigkeitsbereich für vielseitige Anwendungen - Kompakte Bauweise für einfache Montage auf Breadboards.49,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Airthings Wave plus - Sensor für Luftqualität, Radon, Feuchtigkeit, Temperatur, VOC, CO2 und DruckLuftqualitätsmesser - Detektion von Temperatur, Feuchtigkeit, Luftdruck, TVOCs (flüchtige Stoffe), Radon, CO₂ (Kohlendioxid), Messbereich von 400 bis 5000 ppm, odchylka 30 ppm, Temperaturmessung mit der Genauigkeit von 0,1 °C, Feuchtigkeitsmessung mit der Genauigkeit von 1 %, Batterie-Stromversorgung, optische Signalisierung, Benachrichtigung per Push-Benachrichtigung, Anzeige des Batteriestands, Material der Abdeckung Plastik, Betriebstemperatur von 4 bis 40 °C, Betriebsfeuchtigkeit bis 85 %, Lieferumfang: Batterie und Montageset, selbständige Funktionseinheit zentrale Einheit für die Funktionalität erforderlich, Anwendung in englischer Sprache, kompatibel mit Android und iOS Der Detektor Airthings Wave Plus überwacht die Luftqualität von Innenräumen kontinuierlich. Mit dem Gerät lassen sich negative gesundheitliche Auswirkungen durch belastete Luft minimieren, wodurch Kra289,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie kann man Schimmelpilz effektiv und nachhaltig aus Wohnräumen entfernen? Gibt es umweltfreundliche Methoden zur Schimmelpilzsanierung?
Schimmelpilz kann effektiv und nachhaltig aus Wohnräumen entfernt werden, indem man die Ursache des Schimmels beseitigt, befallene Materialien entfernt und den Raum gründlich reinigt. Umweltfreundliche Methoden zur Schimmelpilzsanierung umfassen den Einsatz von natürlichen Reinigungsmitteln wie Essig oder Natron, sowie die Verwendung von Luftreinigern und Luftentfeuchtern. Es ist wichtig, regelmäßig zu lüften, die Luftfeuchtigkeit niedrig zu halten und eventuelle Feuchtigkeitsprobleme schnell zu beheben, um Schimmelbildung vorzubeugen. **
-
Wie kann man Schimmelpilz effektiv und sicher sanieren, um die Gesundheit der Bewohner zu schützen? Welche Maßnahmen sind bei der Schimmelpilzsanierung besonders zu beachten?
Schimmelpilz sollte durch Fachleute entfernt werden, um eine sichere und effektive Sanierung zu gewährleisten. Während der Sanierung müssen geeignete Schutzmaßnahmen wie Atemschutzmasken und Handschuhe getragen werden. Zudem ist es wichtig, die Ursache für den Schimmelpilzbefall zu identifizieren und zu beseitigen, um ein erneutes Auftreten zu verhindern. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
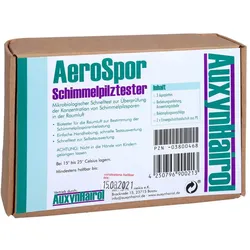
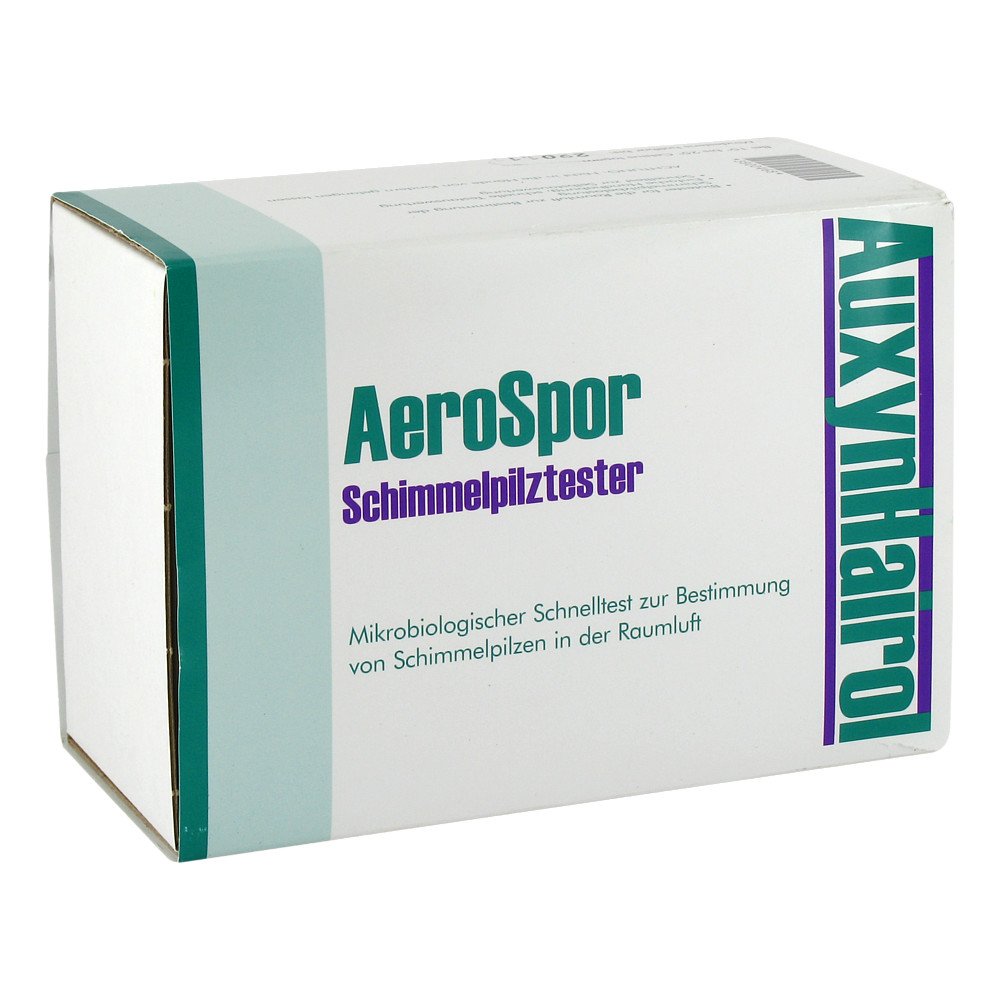
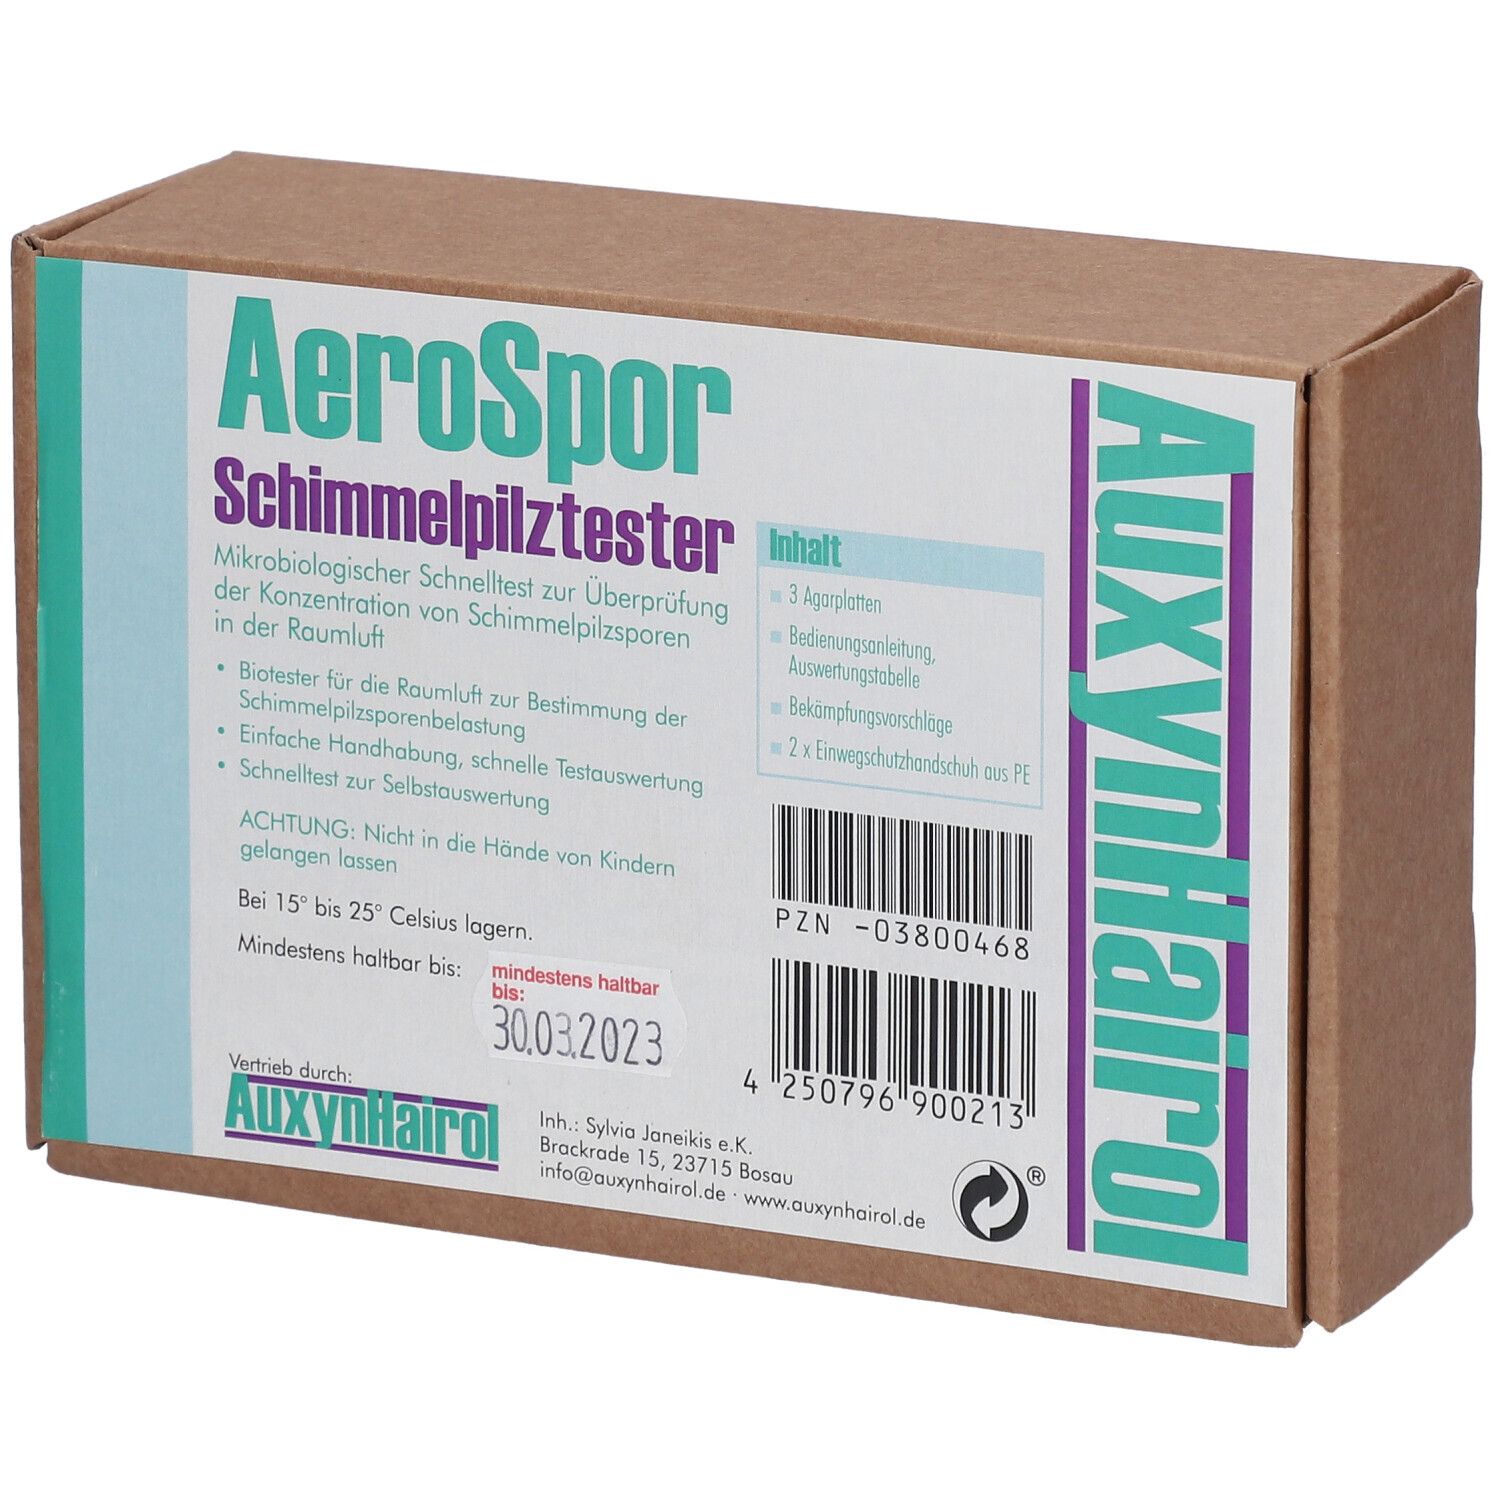
Schimmelpilz Schnelltester 1 St TestSchimmelpilz Schnelltester AeroSpor Mikrobiologischer Schnelltest zur Bestimmung von Schimmelpilzen in der Raumluft. Inhalt: 3 x AeroSpor-Testplatten 2 x PE-Einweghandschuhe 1 x Gebrauchsanweisung Allgemeine Angaben zum Testprinzip Schimmelpilze sind Mikroorganismen, die Sporen bilden, die auf Grund ihrer minimalen Größe in der Luft schweben und für den Menschen mit bloßem Auge nicht sichtbar sind. Bei dem hier angewandten Testverfahren, fallen die Pilzsporen aus der Luft, auf eine feuchte mit Nährstoff versehene Testfläche, auf der sich die Mikroorganismen vermehren und nach der Inkubationszeit (96 Stunden) eine sichtbare mehr oder weniger runde oder gelappte Kolonie bilden. Je mehr Schimmelpilzsporen auf die Testfläche fallen, um so mehr Kolonien entstehen, die man dann leicht zählen kann. Das Ziel des Testes ist es also die Bestimmung der Anzahl lebender Schimmelpilzsporen in der Raumluft, die in einer bestimmten Zeit (30 Minuten Testzeit) zufällig auf die Testfläche fallen und dort als Kolonie sichtbar werden. Um icher zustellen, dass die Ursache der Schimmelpilzsporen sich innerhalb des Raumes befindet, ist es zwingend erforderlich auch den Schimmelpilzsporengehalt der Außenluft zu testen. Damit ein zuverlässiges Ergebnis erzielt wird, sollte der Test in einem geschlossenen Raum von nur einer Person durchgeführt werden. Unnötige Luftbewegungen sind zu vermeiden. Der Vergleich der ermittelten Koloniezahl mit einer Richtwerttabelle liefert erste Hinweise, ob eine Schimmelpilzbelastung der Luft vorliegt. Die begrenzte Testdauer (30 Minuten) und die anschließende Inkubation (96 Stunden) hei Raumtemperatur führt dazu, dass sehr langsam wachsende und/oder an hohe Temperaturen angepasste Pilze als Kolonien nicht sichtbar werden. Obwohl mit diesem preiswerten Test eine exakte Bestimmung der tatsächlichen Keimzahl nicht möglich ist, erhält der Verbraucher doch erste Informationen über die Qualität der Luft. Bestimmung der Schimmelpilzbelastung Auf den AeroSpor-Testflächen wachsen nur Schimmelpilze! Schimmelpilzkolonien sind meist filzig weiß. Vom Zentrum zum Rand hin sind deutlich Fasern (Hyphen) zu sehen, die den Kolonialrand wimpernförmig darstellen. Mit unehmen- der Inkubationsdauer färbt sich das Zentrum der Pilzkolonie durch das entstehen von Sporen meist grün, schwarz oder manchmal braun-rot oder gelb. Nur selten entstehen schleimig-glänzende Kolonieoberflächen. Bei einigen sehr schnell wachsenden Pilzen entsteht ein grauweißes, watteartiges Geflecht mit winzigen schwarzen Sporen. Dieses kann große Teile der Testfläche bedecken. Maßnahmen zur Bekämpfung von Schimmelpilzen Beseitigen Sie Feuchtigkeit in Keller- und Wohnräumen durch Bausanierung Beseitigen Sie sichtbare Schimmelflecken durch Trockenlegung und chemischer Schimmelentfernung Beheizen und belüften Sie die betroffenen Räume und ergreifen Sie Hygienemaßnahmen z.B. reinigen Sie mit Desinfektionsmittel Entfernen Sie überlagerte Nahrungsmittel/Reste Reinigen Sie Stellen, an denen verschimmelte Nahrungsmittel entdeckt wurden und reinigen Sie diese Stellen mit Wasser und Spülmittel Testablauf Entnehmen Sie die 3 AeroSpor-Testplatten und die Bedienungsanleitung sowie die Handschuhe aus der Verpackung. Lesen sie die Bedienungsanleitung sorgfältig durch. Entfernen Sie die Klebestreifen von den Testplatten. Ziehen Sie die Handschuhe über, bevor sie die Testplatten öffnen. Öffnen Sie ein Fenster und stellen die Testplatte A außen auf die Fensterbank. Dann entfernen Sie den Deckel und schließen das Fenster. Stellen Sie nun die 2 Testplatten B in den Raum und entfernen die Deckel. Vermeiden Sie auf jedem Füll die Berührung der offenen Testflächen und atmen Sie nicht auf die Testplatten. Dadurch würden die Ergebnisse verfälscht. Verlassen Sie den Raum. Ziehen Sie die Handschuhe an, bevor Sie die Testplatten verschließen. Die AeroSpor-Testplatten bleiben 30 Minuten (Testzeit) geöffnet, danach verschließen Sie die Testplatte wieder mit den Deckeln. Deckel A kommt auf die Testplatte, die draußen aufgestellt wurde. Deckel B auf die beiden Testplatten vom Innenraum. Kleben Sie die Testplatten wieder mit einem Klebestreifen rundum zu und legen die 3 AeroSpor-Testplatten waagerecht in den Karton zurück. Die geschlossenen AeroSpor-Testplatten werden nun an einem sicherem Ort bei Raumtemperatur im Karton 96 Stunden gelagert, um das Wachstum der Mikroorganismen zu ermöglichen. Entnehmen Sie nach der Inkubationszeit die AeroSporTestplatten, bitte verschlossen lassen, und zählen Sie zuerst die gewachsenen Kolonien auf der Testplatte A und anschließend auf den Testplatten B. Wobei die Kolonien von den Testplatten B zusammen addiert werden. Anschließend werten Sie bitte den Test mit Hilfe des Protokolls und der Richtwerttafel aus. Gebrauchsanweisung: AeroSpor-Schimmelpilztest für einen Raum bis zu 30qm47,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schimmelpilz-HandbuchSchimmelpilz-Handbuch , Praxiswissen zu Schimmelpilzschäden in Gebäuden: Mikrobiologie + Gesundheit; Bautechnik + Arbeitsschutz; Versicherung, Bewertung + Recht , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 2., aktualisierte Auflage, Erscheinungsjahr: 20240403, Produktform: Leinen, Redaktion: Kraus-Johnsen, Irina, Auflage: 24002, Auflage/Ausgabe: 2., aktualisierte Auflage, Seitenzahl/Blattzahl: 736, Keyword: Arbeitsschutz; Bauwerksdiagnostik; Gesundheit; Innenraumschimmel; Mikrobiologie; Prävention; Sanierung; Schimmel; Schimmel in Gebäuden; Schimmelpilz; Schimmelpilzbewuchs; Schimmelsanierung; Schimmelschaden, Fachschema: Bau / Bautechnik~Bautechnik~Schimmel - Schimmelpilz, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 252, Breite: 171, Höhe: 39, Gewicht: 1844, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.